Программа
WARP и смена адреса
Между вами и сайтом две разные преграды. Провайдер, который не пускает вас к сайту, — это к обходу. И сам сайт, который не доверяет вашему адресу, — это к WARP.
Что это даёт
Первая преграда — провайдер. Он обрывает соединение, как только видит имя сайта. Это работа обхода: пакеты переписываются так, что имя не распознаётся, и соединение проходит. Адрес, с которого вы приходите, при этом остаётся вашим.
Вторая преграда — сам сайт. Соединение дошло, сайт ответил — и отказал. Причина не в пакетах, а в адресе: сайт смотрит, откуда вы пришли, и сверяется с его репутацией.
Антифрод-системы ведут репутацию не отдельных адресов, а целых диапазонов. Домашние российские диапазоны стоят в этих списках низко: оттуда идёт много ботов, переборов паролей и злоупотреблений, и низкое доверие достаётся всему диапазону разом, а не конкретному нарушителю. Со стороны это выглядит так:
- капча, которая не кончается, сколько ни решай;
- «доступ ограничен» или «не удалось обработать запрос» на ровном месте;
- отказ при регистрации, входе или оплате;
- сайт открывается, но частью функций пользоваться нельзя.
Провайдер тут ни при чём — он вас пропустил, и обход в этой ситуации бесполезен: пробивать нечего.
Через Cloudflare пускает, потому что адреса WARP принадлежат ей. Через её сеть проходит заметная часть всего веба, и в списках доверия эти адреса стоят совсем иначе, чем абонентские: это не «подозрительный домашний пул», а инфраструктура, с которой и так идёт огромный поток обычных пользователей. С включённым прокси вы приходите не из плохого диапазона, а как клиент Cloudflare — и та же самая проверка, которая отказывала, вас пропускает.
| Что происходит | Что включать |
|---|---|
| Сайт не открывается вообще, соединение обрывается | Обход |
| Сайт открывается, но не пускает лично вас: капча, отказ, «доступ ограничен» | WARP |
| «Недоступно в вашей стране или регионе» | Не поможет ни то, ни другое |
Обход и WARP не мешают друг другу, а нужны вместе: до Cloudflare тоже надо ещё дойти.
Регистрация устройства идёт на api.cloudflareclient.com, и это имя режется по SNI,
а само соединение MASQUE провайдер тоже давит. Поэтому обход должен быть запущен.
Чего это не даёт
Страну WARP не меняет. Меняется репутация адреса, а не страна. Бесплатный WARP работает по anycast: вы попадаете на ближайший узел Cloudflare, а не на выбранный. Из России ближайший — российский, и адрес на выходе тоже российский.
Проверено замером: во всех прогонах выход был 104.28.x.x, страна RU, город
Челябинск, узел DME. Независимая гео-база подписывает эти адреса как Cloudflare WARP
и помечает флагом «прокси». То есть сервис, закрытый для России, увидит Россию, а сервис,
блокирующий VPN, увидит метку прокси.
Выбрать страну нельзя ни настройкой, ни точкой входа: у MASQUE их всего две по IPv4
(162.159.198.1 и 162.159.198.2) плюс четыре по IPv6, и приземляются они
на тот же ближайший узел. Это ограничение Cloudflare, а не программы.
Как включить
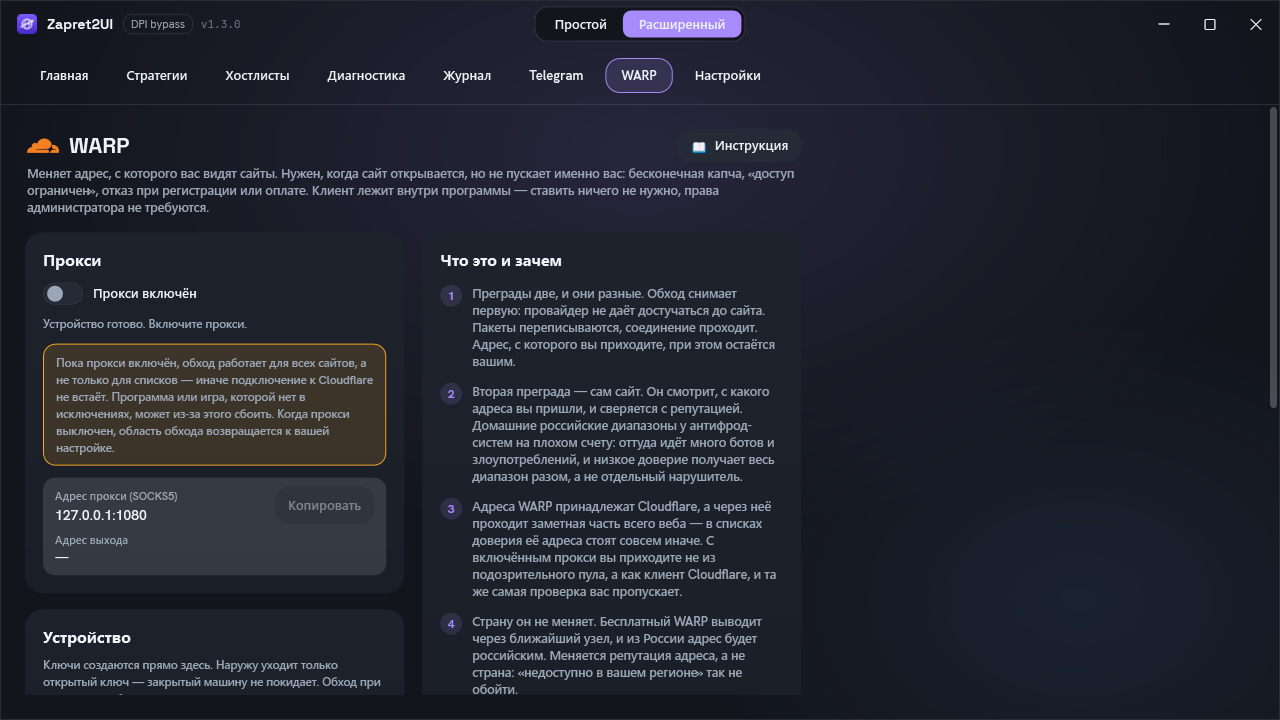
Прежде чем включать: вместе с прокси область обхода расширяется на все сайты — иначе подключение к Cloudflare не встаёт. Обход начинает применяться ко всему TLS/QUIC, кроме списка исключений, и программа или игра, которой в исключениях нет, может из-за этого сбоить. Ваша настройка в «Настройках» не меняется и возвращается, как только прокси выключен.
-
Запустите обход
Регистрация устройства — это обычный HTTPS-запрос к
api.cloudflareclient.com, а это имя режется по SNI. Движок покрывает его всегда, независимо от области обхода, но только пока запущен. Без обхода запрос может просто не дойти. -
Нажмите «Создать устройство»
Ключи создаются на вашем компьютере. Наружу уходит только открытый ключ — закрытый машину не покидает. Cloudflare отвечает лицензией и адресом внутри своей сети.
-
Включите тумблер «Прокси включён»
Программа поднимает локальный прокси и сама проверяет, что он работает: спрашивает у Cloudflare через этот же прокси, где она вас видит. Пока ответ не получен, успех не показывается. В строке состояния появится адрес выхода и страна.
Куда указать адрес
Прокси не перехватывает трафик и ничего не меняет в системе. Через него пойдёт только то, что вы сами туда направите — и это осознанный выбор: провал не может оставить вас без интернета.
Адрес показан на вкладке, рядом есть кнопка «Копировать». По умолчанию это
127.0.0.1:1080, протокол — SOCKS5.
| Куда вписать | Как |
|---|---|
| Firefox | Настройки → Основные → Параметры сети → «Ручная настройка прокси» → узел SOCKS
127.0.0.1, порт 1080, SOCKS v5. |
| Chrome, Edge | Своих настроек прокси у них нет — берут системные. Проще запустить с ключом
--proxy-server="socks5://127.0.0.1:1080" или поставить расширение-переключатель. |
| Telegram | Настройки → Данные и память → Прокси → добавить SOCKS5 с тем же адресом и портом. |
Прокси слушает только на 127.0.0.1 — из локальной сети к нему не подключиться.
Это сделано намеренно: клиент по умолчанию слушает на всех адресах, и в общей сети это был бы
открытый выход в интернет под вашей учётной записью.
Что происходит внутри
WARP умеет два транспорта. Первый — обычный WireGuard. Второй — MASQUE, собственная разработка Cloudflare: туннель IP поверх HTTP/3, а если QUIC не проходит, то поверх HTTP/2 и обычного TCP. На 443-м порту он неотличим от обычного веб-трафика.
Программа использует MASQUE, и это не вкусовщина. WireGuard до WARP на российских сетях перекрыт на уровне потока: рукопожатие пропускают, а данные после него режут. Десинк это не лечит — он умеет подменить только первый пакет соединения, а прятать непрерывный поток нечем.
Способ подключения программа подбирает сама и запоминает сработавший: сначала HTTP/2 поверх TCP на 443, затем 4443, 8443, 500, потом QUIC с урезанным начальным пакетом. Замер на российской сети: с включённым обходом 443 встаёт с первой попытки; с выключенным — 443 и 8443 обрываются сразу после соединения, и выживает только 4443. Ещё одна причина держать обход включённым.
Адреса точек входа MASQUE (162.159.198.1 и 162.159.198.2) движок
прикрывает всегда, независимо от области обхода — отдельным профилем по списку
lists\ipset-masque.txt. Так и должно быть: без этого подключение вставало только с
областью «весь трафик», а связать одно с другим пользователю неоткуда. Профиль нацелен ровно на
два адреса и ничего другого не задевает.
Одного этого профиля всё же мало: замер на российской сети показал, что подключение встаёт только тогда, когда MASQUE обрабатывает стратегия целиком. Поэтому на время работы прокси область обхода расширяется на все сайты — со всеми последствиями, описанными в разделе «Как включить». Сохранённая настройка при этом не переписывается: программа перекрывает её, пока прокси поднят, и отпускает, когда он выключен.
Параметры
| Параметр | Что делает |
|---|---|
| Порт прокси | На каком порту слушать. По умолчанию 1080 — общепринятый для SOCKS, поэтому
его нередко занимает другая программа. Если занят, программа скажет об этом прямо, а не
упадёт молча. Изменение применяется после выключения и включения прокси. |
| Направлять весь трафик системы | По умолчанию выключено. Пока WARP включён, адрес прокси прописывается в настройках прокси Windows, и его подхватывают Chrome, Edge и большинство обычных программ — вписывать ничего не нужно. Настройка ставится только после того, как подключение проверено, и снимается при выключении WARP, при выходе из программы и при сбросе настроек; если программа упала, прежнее значение возвращается при следующем запуске. |
| Создать устройство | Регистрирует устройство в Cloudflare. Доступно, пока устройства нет. |
| Пересоздать | Забывает текущее устройство и заводит новое. Пригодится, если Cloudflare перестала его обслуживать. |
Firefox системную настройку не читает — ему адрес нужно вписать вручную, как в таблице выше. И помните, что через Cloudflare пойдёт всё: игры, мессенджеры, загрузки. Это лишний крюк там, где он не нужен, поэтому тумблер и выключен по умолчанию.
Где что лежит
Всё в %LOCALAPPDATA%\Zapret2UI\masque: распакованный клиент
usque.exe и config.json с ключом устройства, его лицензией и токеном.
Папка лежит в вашем профиле — там же, где остальные данные программы.
Клиент запускается обычным дочерним процессом от вашего имени, без повышения прав. Если программа падает, оставшийся прокси снимается при следующем запуске.
Если не работает
| Что видно | Что делать |
|---|---|
| Не удалось создать устройство | Регистрация идёт на api.cloudflareclient.com, а это имя режется по SNI.
Запустите обход и повторите: движок покрывает этот домен всегда, независимо от области
обхода. Если и с обходом не выходит — Cloudflare периодически меняет версию клиентского
API, проверьте, нет ли свежей версии программы. |
| «Ни один способ подключения к Cloudflare не сработал» | Перебраны все транспорты и порты. Убедитесь, что обход запущен — без него проходит только порт 4443, а с ним 443 встаёт сразу. Проверьте также, не поднят ли параллельно другой VPN. |
| «Порт уже занят другой программой» | На 1080 сидит другой прокси. Впишите свободный порт в «Параметры». |
| «Cloudflare отвечает, но говорит, что трафик идёт мимо WARP» | Запрос ушёл наружу не через прокси. Обычно так бывает, когда параллельно поднят другой туннель, который перехватывает маршруты. |
| Прокси включён, а сайт всё равно «недоступен в регионе» | Так и будет: выход у бесплатного WARP российский. См. Чего это не даёт. |
| Браузер ходит мимо прокси | Проверьте, что адрес вписан именно как SOCKS5 и порт совпадает с показанным на вкладке. Chrome и Edge своих настроек прокси не имеют — им нужен ключ запуска или расширение. |
| Всё стало медленнее | Ожидаемо: трафик идёт лишний крюк через Cloudflare. Держите прокси включённым только когда он нужен. |